Dokumentation: Flowy-Berechtigungen
Grundkonzept
Flowy kennt - im Allgemeinen - drei Berechtigungsstufen für Objekte:
- Use (Verwenden): ermöglicht die Verwendung eines Objekts, was z. B. in Szenarien sehr nützlich ist, in denen der Betrieb Credentials verwaltet, während Entwicklungs- und Support-Team sie „nur" verwenden
- View (Anzeigen): umfasst die Funktionen von
useund gewährt zusätzlich schreibgeschützten Zugriff auf das Objekt - Edit (Bearbeiten): umfasst alle Möglichkeiten von
viewund ermöglicht zusätzlich das Bearbeiten der Objekteigenschaften
Standardrollen
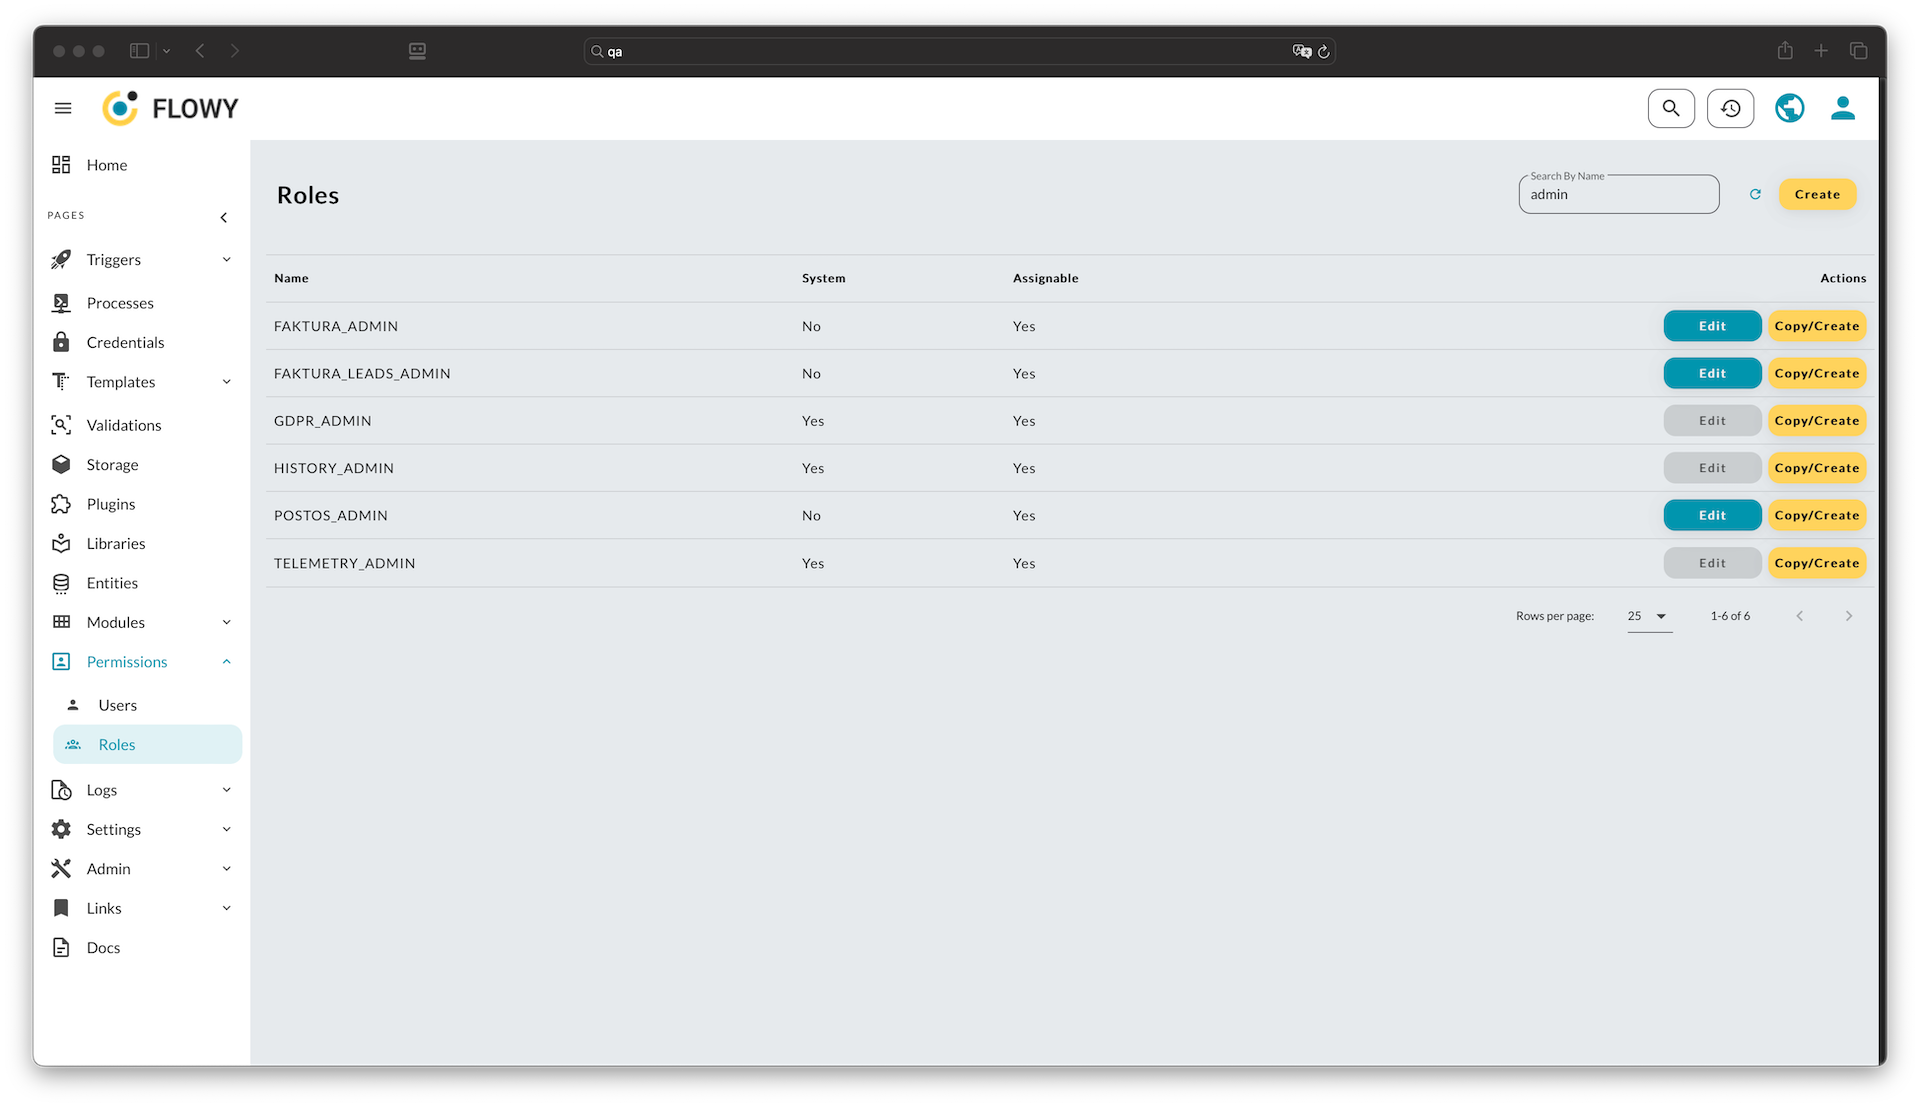
Flowy bietet die folgenden Standardrollen:
| Name | Beschreibung |
|---|---|
| CREDENTIAL_CREATOR | Ermöglicht das Erstellen neuer Credentials; jedes Credential enthält eigene Rollendefinitionen für Verwenden/Anzeigen/Bearbeiten |
| CREDENTIAL_DELETER | Ermöglicht das Löschen von Credentials |
| ENTITY_CREATOR | Ermöglicht das Erstellen neuer Entitäten |
| ENTITY_DELETER | Ermöglicht das Löschen von Entitäten |
| GDPR_ADMIN | Gewährt Zugriff auf die DSGVO-Übersicht |
| LIBRARY_CREATOR | Ermöglicht das Erstellen neuer Bibliotheken |
| LIBRARY_DELETER | Ermöglicht das Löschen von Bibliotheken |
| MODULE_CREATOR | Ermöglicht das Erstellen neuer Module; jedes Modul enthält eigene Rollendefinitionen für Verwenden/Anzeigen/Bearbeiten |
| MODULE_DELETER | Ermöglicht das Löschen von Modulen |
| PLUGIN_CREATOR | Ermöglicht das Erstellen neuer Plugins; jedes Plugin enthält eigene Rollendefinitionen für Verwenden/Anzeigen/Bearbeiten |
| PLUGIN_DELETER | Ermöglicht das Löschen von Plugins |
| PROCESS_CREATOR | Ermöglicht das Erstellen neuer Prozesse; jeder Prozess enthält eigene Rollendefinitionen für Verwenden/Anzeigen/Bearbeiten |
| PROCESS_DELETER | Ermöglicht das Löschen von Prozessen |
| ROLE_CREATOR | Ermöglicht das Erstellen neuer Rollen; jede Rolle enthält eigene Rollendefinitionen für Verwenden/Anzeigen/Bearbeiten |
| ROLE_DELETER | Ermöglicht das Löschen von Rollen |
| SELF_REGISTERED | Wird Benutzern, die sich per Self-Sign-up registrieren, automatisch zugewiesen |
| SETTING_CREATOR | Ermöglicht das Erstellen neuer Einstellungen; jede Einstellung enthält eigene Rollendefinitionen für Verwenden/Anzeigen/Bearbeiten |
| SETTING_DELETER | Ermöglicht das Löschen von Einstellungen |
| TELEMETRY_ADMIN | Gewährt Zugriff auf die von Flowy erzeugten Telemetriedaten |
| TEMPLATE_CREATOR | Ermöglicht das Erstellen neuer Templates; jedes Template enthält eigene Rollendefinitionen für Verwenden/Anzeigen/Bearbeiten |
| TEMPLATE_DELETER | Ermöglicht das Löschen von Templates |
| TRIGGER_CREATOR | Ermöglicht das Erstellen neuer Trigger; jeder Trigger enthält eigene Rollendefinitionen für Verwenden/Anzeigen/Bearbeiten |
| USER_CREATOR | Ermöglicht das Erstellen neuer Benutzer |
| VALIDATION_RULE_CREATOR | Ermöglicht das Erstellen neuer Validierungsregeln; jede Validierungsregel enthält eigene Rollendefinitionen für Verwenden/Anzeigen/Bearbeiten |
| VALIDATION_RULE_DELETER | Ermöglicht das Löschen von Validierungsregeln |
Virtuelle Rollen
AUTHENTICATED bzw. UNAUTHENTICATED sind spezielle, virtuelle Rollen. Sie können Benutzerkonten nicht direkt zugewiesen werden. Stattdessen werden sie automatisch zugeordnet: Jeder authentifizierte Benutzer hat automatisch die Rolle AUTHENTICATED, alle anderen haben die Standardrolle UNAUTHENTICATED.
Dadurch lässt sich - falls gewünscht - der öffentliche Zugriff auf Trigger ermöglichen.
Trigger-Berechtigungen
Um einen Trigger ausführen zu können, müssen Benutzer einer beliebigen Rolle angehören.
Um eine Verknüpfung zu einem Prozess herstellen zu können, muss der bearbeitende Benutzer mindestens eine use-Rolle für den Prozess haben.